Informatique

À quoi bon blinder la porte si les murs sont en cartons ?

Je sais pas si vous lisez les mails concernant les « incidents de sécurité » que vous recevez ?

On voit la créativité pour minimiser l’impact de « l’incident » comme ils aiment appeler surtout quand les données sensibles sont conservées alors qu’il n’y a aucune raison qu’elles soient gardées et encore moins non-chiffrées.

Puis c’est pas comme s’il y avait depuis plusieurs mois des incidents à répétition et que personne ne s’est dit « Oh tiens, ça serait peut-être pas mal qu’on améliore notre sécurité interne avant que ça nous arrive dessus ».

Non ? Non.

Voir aussi : https://lokoyote.eu/piratage-administratif-vers-une-minimisation-de-la-gravite-des-donnees-volees/

Dans beaucoup de mail pour prévenir de l’incident, à la fin, on voit souvent des recommandations, parce que mea culpa oupsi maintenant que c’est fait ben c’est à vous de faire attention hein !

On retrouve souvent :

  • Vigilance face au phishing (hameçonnage)
  • Surveillance de vos comptes bancaires

Mais ma recommandation préférée reste :

  • Changer de mot de passe et activer la double-authentification !

Bah oui évidemment c’est à cause de mon mot de passe à 35 caractères que le vilain pirate est entré !
C’est sûr que changer le mot de passe maintenant que toutes mes infos sensibles sont parties va bien aider à sécuriser mon compte. Me voilà rassuré, merci de m’avoir prévenu !

Les seuls cas où ça peut être utile c’est si jamais il n’y a « pas grand chose » (même si c’est toujours trop par rapport à ce que ça devrait) qui est parti, genre votre nom, prénom, adresse et un truc qui sert pas vraiment (à part avoir des infos qui permettent de commencer à avoir un dossier complet sur vous).

Dans cette situation, c’est que le pirate n’a pas réussi à passer par la fenêtre de la maison, ni à travers les murs. La porte peut encore être forcée mais, le risque n’est présent que si vous avez mis le même mot de passe de partout et qu’il a déjà été volé.

Il y a autant de chance de trouver votre nouveau mot de passe que l’ancien s’il n’est pas un mot simple court ou qui a un rapport avec votre identité. Une bonne grosse phrase qui n’a aucun sens est mieux.

Sinon, clairement, ça sert à rien de changer son mot de passe, le pirate a déjà toutes les infos, c’est trop tard.

On m’a transféré un mail concernant le piratage, pardon, l’incident de sécurité de la mutuelle Solimut du mois dernier (plus d’1,2 million de données volées tout de même hein).

https://www.cyberattaque.org/solimut-mutuelle-pres-de-125-million-dassures-dans-une-fuite-massive-de-donnees

Qu’est-ce qu’il y a dans ce mail ?

Pas grand chose à part dire que ce qui a été dérobé n’est que :

  • Votre numéro d’individu (un numéro de référencement interne à notre Mutuelle) ;
  • Vos nom et prénom, ainsi que votre nom marital ;
  • Le pays, la ville et votre date de naissance ;
  • Votre adresse postale, votre adresse électronique et votre numéro de téléphone (s’ils nous avaient été communiqués) ;
  • Votre numéro de sécurité sociale (NIR) ;
  • Votre identifiant de connexion à l’extranet et votre mot de passe chiffré. S’agissant de votre mot de passe chiffré, il n’a donc pas pu être récupéré de manière lisible et exploitable en l’état. Par précaution nous vous recommandons tout de même de le changer, partout où vous l’auriez utilisé ;
  • Le numéro de votre pièce d’identité, ses dates de validité et son type (passeport, carte d’identité, titre de séjour, permis de conduire), en fonction de celui que vous nous aviez communiqué. Seuls des éléments textuels ont été dérobés, le document en lui-même ne fait pas partie de la fuite.

Rien de grave à part toutes les infos d’une vie qui ne peuvent pas être changées et qu’il n’y a plus qu’à compléter par d’autres fuites pour avoir un profil complet prêt à l’emploi pour usurper l’identité de quelqu’un.

Je comprends même pas comment des informations aussi importantes ne sont pas chiffrées.

(Si ça ce n’est pas de la négligence je me demande ce que c’est…)

En Corée du Sud, on sanctionne les entreprise qui ont manqué de sécurité par de grosses sanctions financières. En France ? On tape sur les doigts avec la CNIL et on envoie des mails, à croire que c’est vraiment pas important.
Ubuntu : Réparer Night Light qui ne modifie plus la couleur de l’écran

Depuis quelques temps, je ne sais pourquoi, le « Mode nuit » (Night Light) sous Ubuntu ne fonctionnait plus.

C’est l’équivalent de Redshift intégré.

Modifier la température de l’écran, changer la localisation, modifier l’heure de démarrage ou forcer les valeurs de gamma via gsettings ne faisait absolument rien.

La solution a simplement été de désactiver et réactiver dans les « Paramètres » sous « Couleur » le bouton du profil de l’écran « Écran de portable ».

Il semblerait que le profil de couleur puisse écraser les valeurs de correction de Night Light.

Urgent Call Guard : Une application Android qui pourrait aider ?

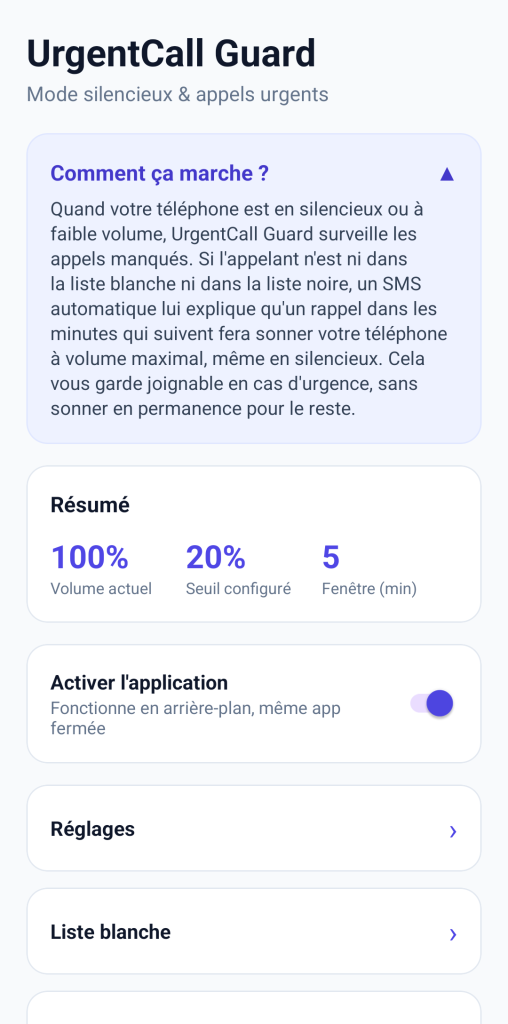
Interface de l'application UrgentCall Guard pour la gestion des appels urgents en mode silencieux sur mobile.
Interface de l’application UrgentCallGuard

Il y a quelques temps j’avais développé un petit outil Macrodroid (une alternative beaucoup plus simple à Tasker mais un peu moins complet pour créer des mini-applications ou des outils automatisés avec son smartphone).

J’avais conçu cet outil pour ne pas manquer des appels urgents : https://lokoyote.eu/ne-jamais-manquer-dappels-importants/ au cas où le smartphone se trouve en mode vibreur ou en volume très faible.

Le souci de mon ancienne solution est qu’il faut Macrodroid (devenu payant, ce qui est bien pour aider le créateur mais devient limitant car les gens n’ont pas l’habitude d’acheter des logiciels), ce qui limite fortement la diffusion. De plus, il semblerait qu’avec des mises à jour, certaines fonctions ne sont plus très fiables.

J’ai donc refait l’outil en application Android gratuite.

Le Github associé est : https://github.com/Lokoyote/UrgentCall-Guard.

Pour télécharger l’application au format APK c’est ici : https://lokoyote.eu/dl/UrgentCallGuard.apk.

  • Choix du contenu du SMS envoyé.
  • Réglage de la durée de la fenêtre pendant laquelle une personne peut vous rappeler 2 fois pour augmenter le volume au MAX.
  • Possibilité de désactiver l’application si jamais vous ne voulez pas que ça sonne (une réunion par exemple).
  • Liste Blanche de numéros permettant de faire sonner le téléphone en volume MAX automatiquement.
  • Liste Noire permettant d’ignorer des numéros, de ne pas leur envoyer de SMS ni leur permettre de modifier le volume.
  • Possibilité de limiter l’effet de l’application uniquement au répertoire du smartphone.
  • Possibilité d’ajouter les contacts favoris en liste blanche.
  • Possibilité de filtrer les numéros appelants par pays de provenance en cas de SPAM étrangers.
  • Détection des numéros fixes et mobiles.
  • Ajout de la détection des numéros d’urgence (18, 112, etc.) en liste Blanche automatiquement.
  • Présence d’une notification permanente pour avertir si votre volume est faible ou non.
  • 100 % local : aucune donnée (numéros, SMS, contacts) n’est envoyée à un serveur ou un tiers.

En attendant de mettre l’application sur F-Droid n’hésitez pas à la tester et à me faire des retours :)

L’application ne pourra pas être présente dans le Google Store car il faut un droit spécial pour l’envoi de SMS qui n’est accordé que pour des applications d’urgence.

Pour l’installer, il faudra autoriser l’installation de l’APK depuis des sources inconnus, puis à la fenêtre d’ouverture « Appli dangereuse bloquée » par Google Play Protect, cliquer sur « Plus de détails » puis « Installer quand même » (oui c’est bien un bouton même si ça n’y ressemble pas).


Malheureusement pour les possesseurs d’iPhone

Il n’est pas possible de faire la même chose sur iOS (il manque des API fournis par Apple et il y a beaucoup de limitations, même pour contourner).
De plus, sur iPhone il y a la présence d’un bouton physique qui permet de mettre le téléphone entièrement en silencieux qui, s’il est enclenché, garde le téléphone en silencieux.

Par contre, ce qu’il est possible de faire pour passer outre ce bouton et avoir tout de même des appels urgents :

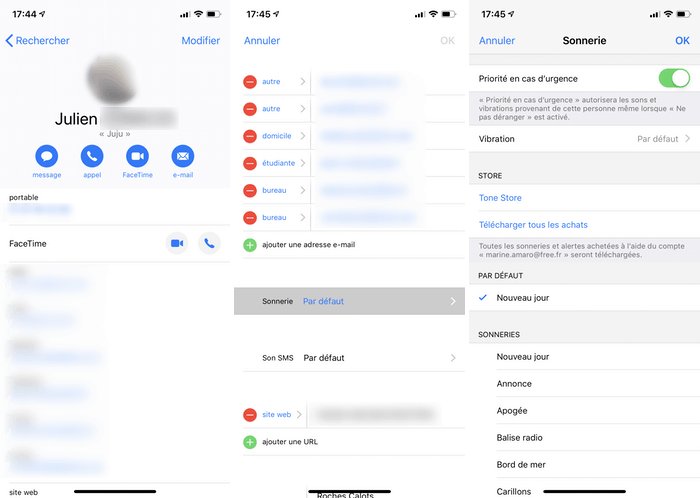
Aller dans la fiche de « Contact » de la personne pour laquelle vous voulez que les messages et les appels soient audibles > « Modifier » puis dans « Sonnerie » > cocher « Priorité en cas d’urgence ».
Il est possible de faire la même chose pour les « son SMS ».

À faire pour chaque contact pour lesquels vous souhaitez être avertis en urgence, par contre ce n’est pas indiqué si vous avez mis ces contacts en urgence quelque part.
De plus, c’est permanent, il n’y a pas de bouton on/off donc si vous ne voulez vraiment pas que ça sonne, faut tout refaire dans l’autre sens.

Ces petites fonctionnalités utiles de Firefox et Zen Browser

Ouvrir le même site avec différents comptes

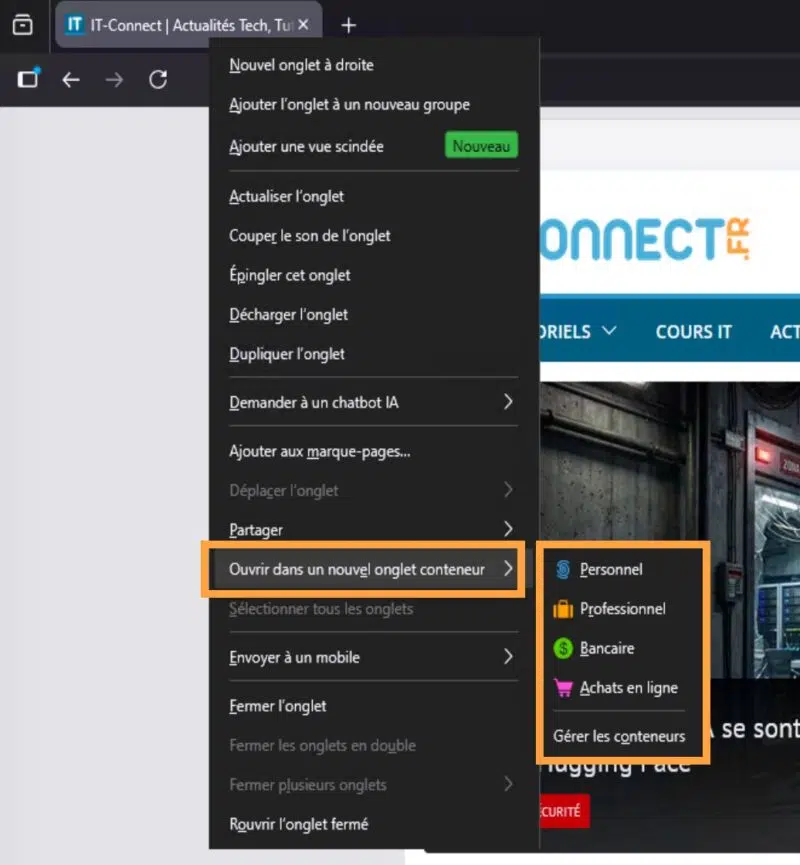
Vous avez besoin de vous connecter à une plateforme avec différents compte ? Plutôt que d’avoir plusieurs navigateurs ouverts, il suffit d’ouvrir un onglet dans un conteneur pour séparer les cookies.

Pour cela, il suffit de faire un clique-droit sur un onglet ouvert avec le site en question > Ouvrir dans un nouvel onglet conteneur. Un 2e onglet sera ouvert avec la même page mais les informations seront séparées.

De base Firefox propose des noms comme « Personnel », « Professionnel », « Bancaire », « Achats en ligne ».

Les noms ne servent pas à grand chose, vous pouvez ouvrir un nouvel onglet dans n’importe quel conteneur.


Ouvrir 2 onglets dans une même fenêtre côte à côte

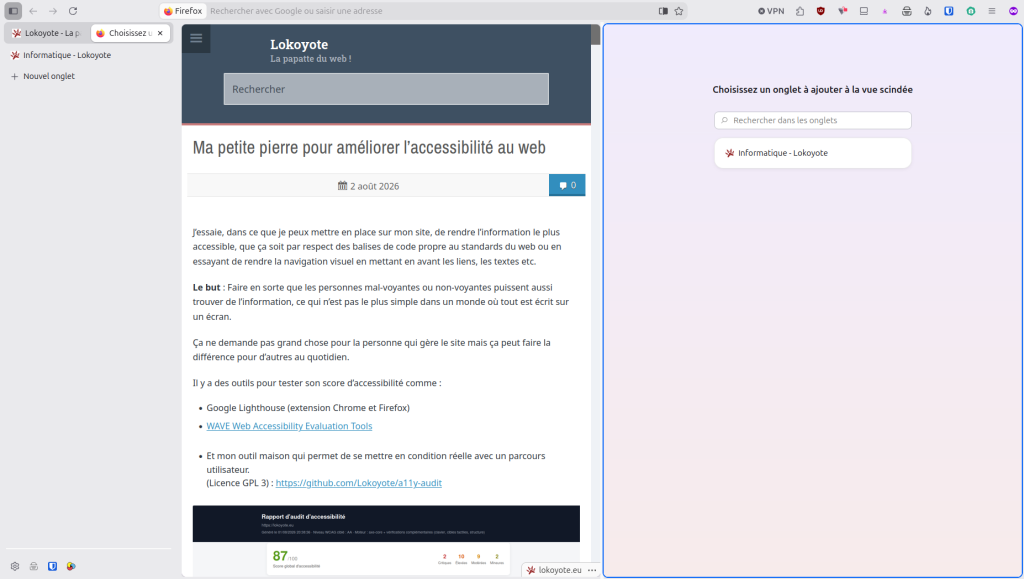
Besoin également d’avoir 2 pages internets ouvertes en même temps pour comparer ? Facile, il suffit d’ouvrir les pages en vue scindée.

Il faut que les 2 pages à voir soient ouvertes dans 2 onglets, puis il suffit de faire clique-droit sur le premier onglet ouvert > « Ajouter une vue scindée ».
La liste des onglets ouverts s’ouvre et on choisit le 2e onglet.


Groupes d’onglets

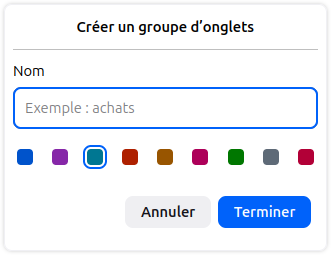
Regrouper des onglets par thème. Très utile pour trier les onglets ouverts avec une étiquette.
Possibilité de déplier ou réduire l’ensemble des onglets du groupe.

Sélectionner les onglets ouverts que vous voulez regroupés en restant appuyé sur ctrl puis clique-droit > « Ajouter les onglets à un groupe ».

Cliquer sur l’étiquette du groupe pour cacher les onglets.

Quick Image Editor : de la retouche d’image simple sous Ubuntu

https://github.com/Lokoyote/image-editor

Devoir utiliser une IA pour faire une simple retouche ou devoir sortir un gros logiciel (comme GIMP) est parfois un peu pénible pour pas grand chose surtout quand on ne maîtrise pas.

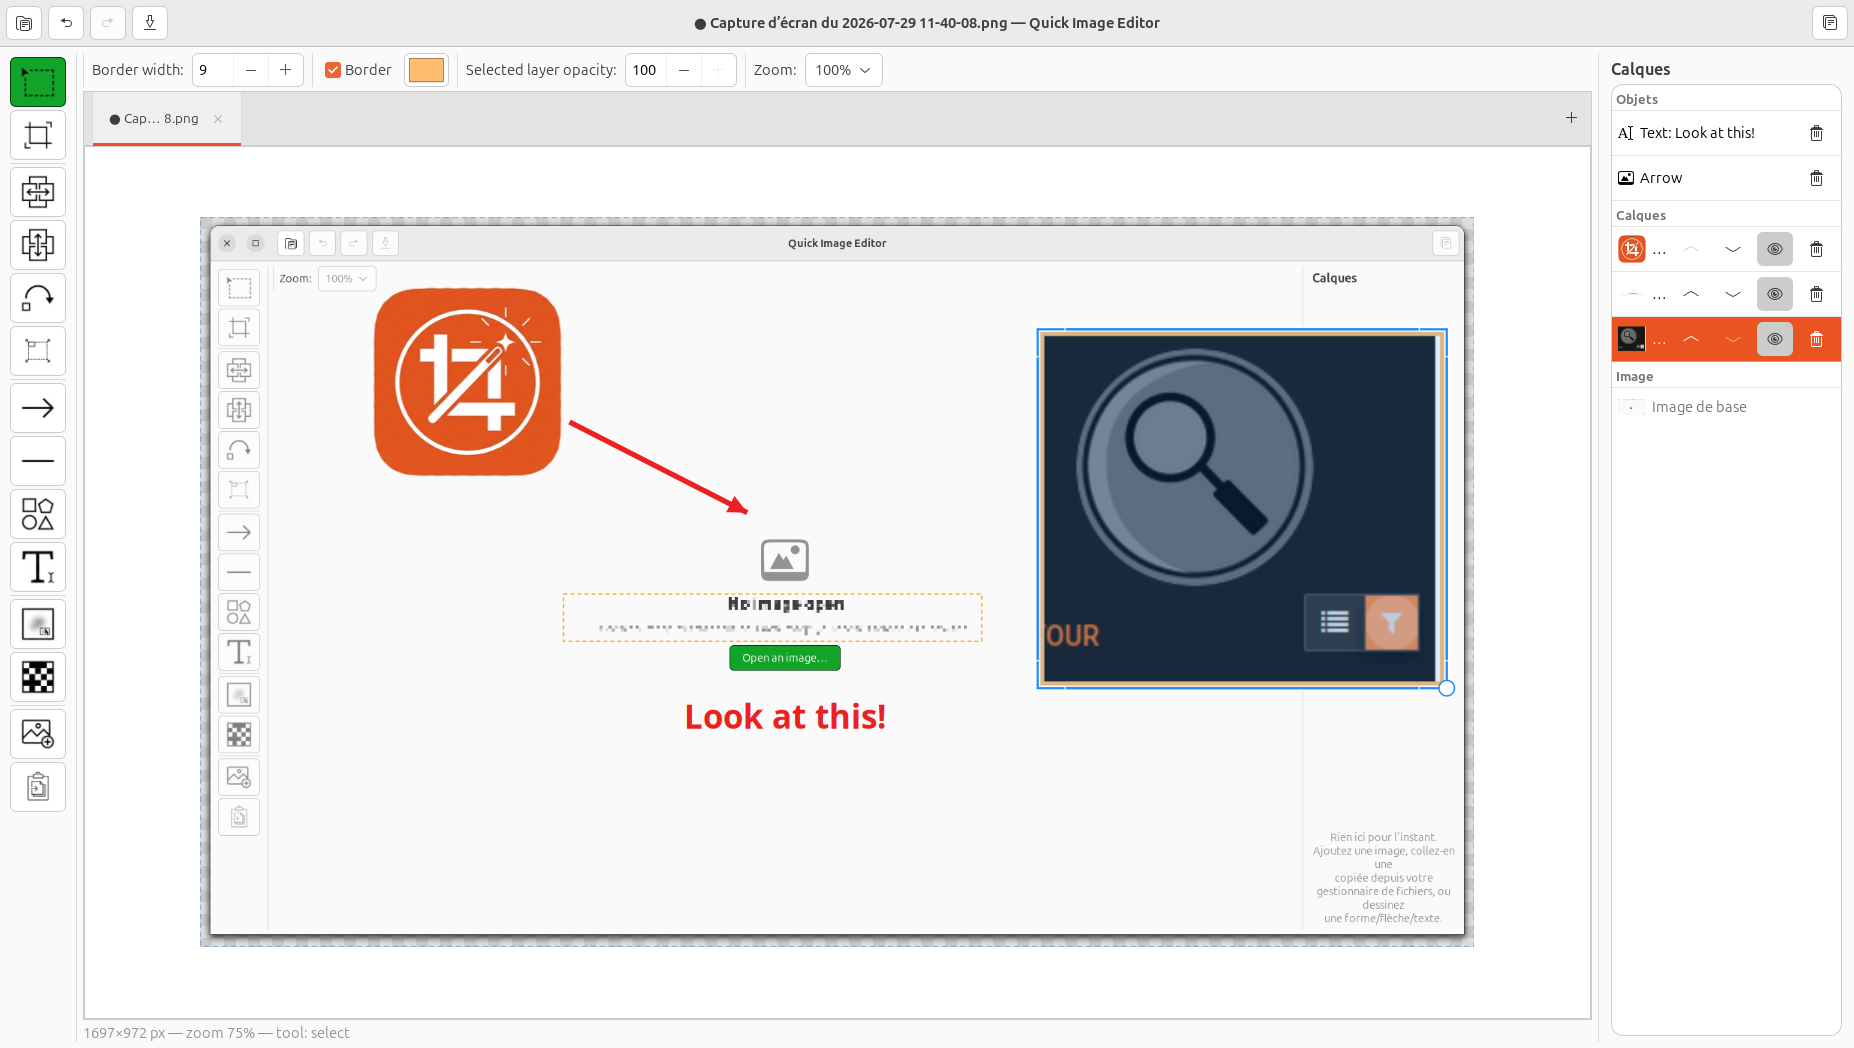
Je vous propose une application de retouche simple et rapide :

  • Recadrer
  • Pivoter
  • Image en miroir
  • Ajouter des formes (barre, rectangle, cercle, polygone) avec remplissage et bordure modifiables
  • Modification de la taille du canvas (l’espace de travail)
  • Ajouter des flèches modifiables
  • Flouter ou pixeliser une zone
  • Ajouter du texte modifiable
  • Superposer des images en tant que calques
  • Possibilité de coller directement des images depuis le presse-papier et même depuis Nautilus
  • Ouvrir plusieurs images dans des onglets.

L’installation propose :

  • D’installer et d’ouvrir l’application normalement (à lancer depuis les applications d’Ubuntu) pour pouvoir l’épingler en raccourci dans le dock
  • D’ajouter un raccourci dans la top bar pour ouvrir une image à modifier
  • D’ouvrir une image directement depuis Nautilus avec un clique-droit via les scripts Nautilus.

(Les 3 types d’installation sont compatibles les uns les autres et peuvent être combinés).

Le logiciel est sous licence GPL 3, donc libre.

C’est un projet essentiellement en Python qui devrait être compatible toute distribution Linux.


Pour installer :

  • Aller sur https://github.com/Lokoyote/image-editor
  • Télécharger le Zip via le gros bouton vert « <> Code » puis Download ZIP
  • Extraire le ZIP dans un dossier (et supprimer le ZIP)
  • Faire clique-droit sur le fichier « Install.sh » puis Propriétés
  • Cocher « Exécutable comme programme »
  • Fermer
  • Faire de nouveau clique-droit sur le fichier « Install.sh » > Exécuter comme un programme
  • Supprimer le dossier dézippé.

Pour désinstaller :

  • Faire la même chose avec le fichier « uninstall.sh »

Tout retour sera le bienvenu !